Thẻ từ là cách mở cửa quen thuộc ở khách sạn, căn hộ dịch vụ, văn phòng và ngày càng nhiều nhà ở. Nhìn bên ngoài các thẻ giống hệt nhau: một tấm nhựa cỡ thẻ ngân hàng. Bên trong lại là những con chip có mức bảo mật chênh lệch rất xa, từ loại chỉ phát ra một dãy số cố định đến loại có mã hóa AES được chứng nhận quốc tế.
Bài này tổng hợp tài liệu của NXP (hãng phát triển dòng MIFARE), các công trình nghiên cứu bảo mật đã công bố và khuyến cáo của các hãng khóa cửa. Mục đích là để bạn hỏi đúng câu hỏi khi mua hệ thống khóa thẻ, không phải hướng dẫn tấn công.
Thẻ RFID hoạt động thế nào?
RFID (nhận dạng bằng sóng vô tuyến) là công nghệ cho phép đầu đọc trên khóa đọc dữ liệu từ thẻ mà không cần chạm. Thẻ không có pin. Nó lấy năng lượng từ sóng của đầu đọc qua một cuộn ăng-ten chạy quanh mép thẻ. NFC là một nhánh của RFID ở tần số 13,56 MHz, cũng là công nghệ có trong điện thoại.
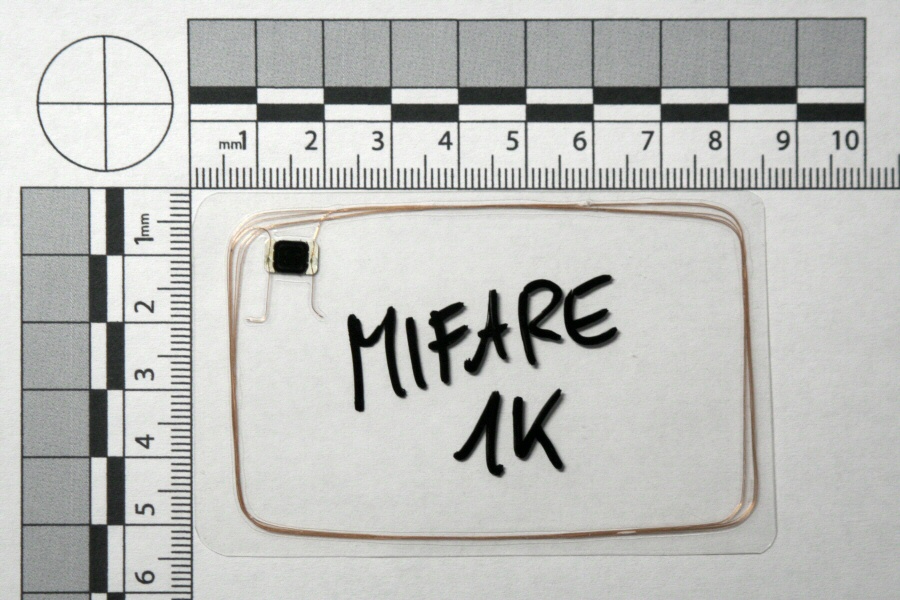 Thẻ MIFARE 1K vỏ trong suốt: cuộn dây đồng chạy quanh mép là ăng-ten, ô vuông đen ở góc là con chip. Ảnh: Cisk, CC BY-SA 3.0 DE, Wikimedia Commons.
Ba thế hệ thẻ thường gặp
| Loại thẻ | Tần số | Bảo mật | Mức độ khuyến nghị |
|---|---|---|---|
| Thẻ proximity 125 kHz (ví dụ chip EM4100) | 125 kHz | Không mã hóa, chỉ đọc một mã số cố định | Không nên dùng cho cửa cần an ninh |
| MIFARE Classic 1K/4K và thẻ "tương thích" | 13,56 MHz | Mã hóa Crypto-1 khóa 48 bit, đã bị phá từ 2008 | NXP không còn khuyến nghị cho ứng dụng an ninh |
| MIFARE DESFire EV2/EV3, MIFARE Plus (chế độ bảo mật cao) | 13,56 MHz | AES-128 | Lựa chọn khuyến nghị cho hệ thống mới |
Thẻ 125 kHz: chỉ là một dãy số
Theo datasheet của EM Microelectronic, EM4100 là chip chỉ đọc, chứa một mảng nhớ 64 bit được lập trình bằng laser khi sản xuất. Khi đưa lại gần, thẻ chỉ phát ra mã số đó, không có bước xác thực hay mã hóa nào. Ai đọc được mã số là có thể ghi nó sang một thẻ trắng loại ghi được. Hãng an ninh Salto cũng cảnh báo rằng các thiết bị sao chép thẻ bày bán gần đây đã hạ thấp đáng kể rào cản để nhân bản các loại thẻ không an toàn.
MIFARE Classic: mã hóa đã bị phá
MIFARE Classic dùng thuật toán mã hóa độc quyền Crypto-1 với khóa bí mật 48 bit. Năm 2008, nhóm nghiên cứu của Đại học Radboud Nijmegen (Hà Lan) công bố công trình Dismantling MIFARE Classic tại hội nghị ESORICS 2008 (Garcia và cộng sự):
- Nhóm đã dịch ngược thuật toán Crypto-1.
- Họ trình bày các phương pháp khôi phục khóa bí mật nhanh hơn rất nhiều so với dò toàn bộ không gian khóa 48 bit.
- NXP từng tìm cách xin lệnh tòa án ngăn công bố, nhưng nghiên cứu vẫn được xuất bản.
Sau đó NXP chính thức khuyến cáo không thiết kế MIFARE Classic vào bất kỳ ứng dụng nào liên quan đến an ninh. NXP đề xuất MIFARE Plus và MIFARE DESFire cho hệ thống kiểm soát ra vào mới. MIFARE Plus còn giúp nâng cấp dần các hệ thống Classic đang chạy.
Thẻ "tương thích MIFARE" có cửa hậu
Năm 2024, nhà nghiên cứu Philippe Teuwen (Quarkslab) công bố bài báo trên IACR ePrint (2024/1275) về chip FM11RF08S. Đây là chip "tương thích MIFARE Classic" không có giấy phép của NXP, ra mắt năm 2020, do Shanghai Fudan Microelectronics sản xuất. Chip này được quảng bá là có biện pháp chống các tấn công đã biết. Tuy vậy, tác giả:
- Phát hiện một cửa hậu phần cứng trong chip và bẻ được khóa của cửa hậu đó.
- Cho biết người biết cửa hậu có thể lấy toàn bộ khóa do người dùng đặt chỉ trong vài phút tiếp cận thẻ.
- Tìm thấy ở các thẻ đời cũ hơn một khóa cửa hậu thứ hai, dùng chung cho nhiều nhà sản xuất.
Bài học: thẻ giá rẻ ghi "MIFARE compatible" không đồng nghĩa với an toàn, kể cả khi nhà sản xuất nói đã vá lỗi cũ.
Bài học từ khóa khách sạn: vụ Unsaflok
Tháng 3/2024, một nhóm nghiên cứu công bố nhóm lỗ hổng Unsaflok trên dòng khóa khách sạn Saflok của dormakaba, loại dùng thẻ MIFARE Classic. Theo trang công bố:
- Ảnh hưởng hơn 3 triệu cửa tại hơn 13.000 cơ sở ở 131 quốc gia.
- Kẻ tấn công chỉ cần đọc một thẻ bất kỳ của khách sạn, kể cả thẻ đã hết hạn bỏ ở hộp trả phòng. Từ đó có thể tạo cặp thẻ giả mở được mọi cửa trong khách sạn.
- Nhóm nghiên cứu báo cho hãng từ 2022. Đến 3/2024 mới khoảng 36% số khóa bị ảnh hưởng được cập nhật hoặc thay thế.
- Biện pháp khắc phục: nâng cấp hoặc thay khóa, phát hành lại toàn bộ thẻ, nâng cấp phần mềm lễ tân, máy mã hóa thẻ và các hệ thống tích hợp như thang máy, bãi xe.
Vụ việc cho thấy công nghệ thẻ là nền móng của cả hệ thống. Khi nền móng yếu, việc khắc phục rất tốn kém vì phải thay đồng loạt.
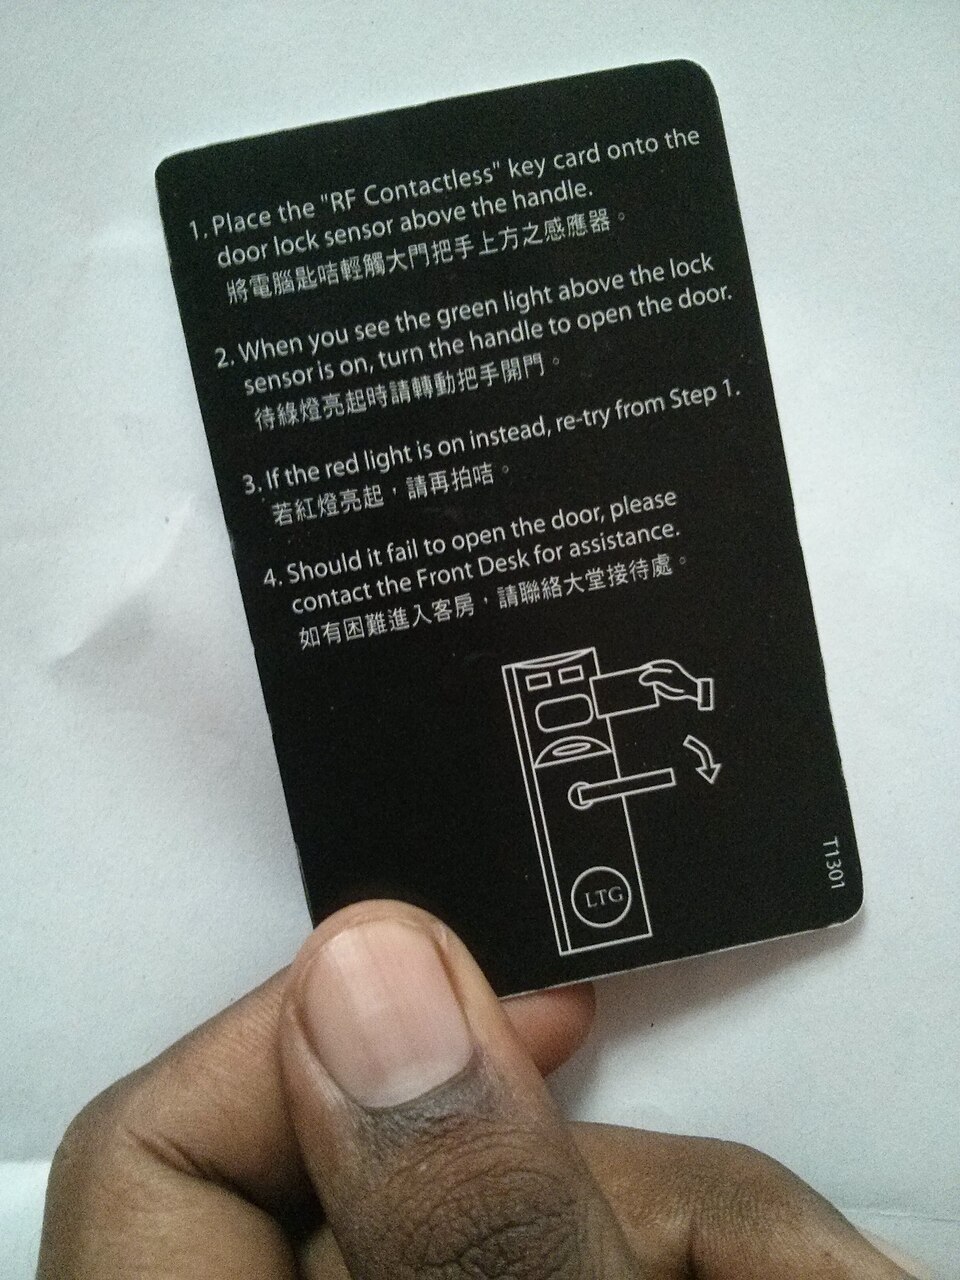 Thẻ phòng khách sạn loại không tiếp xúc: khách chạm thẻ lên đầu đọc, đèn xanh báo mở. Ảnh: Kavya Manohar, CC BY-SA 4.0, Wikimedia Commons.
MIFARE DESFire EV3: chuẩn khuyến nghị hiện nay
Theo trang sản phẩm của NXP, MIFARE DESFire EV3 có các đặc điểm:
- Mã hóa AES khóa 128 bit bằng phần cứng, vẫn hỗ trợ DES/3DES để tương thích hệ thống cũ.
- Giao tiếp theo ISO/IEC 14443 Type A, khoảng cách đọc đến 100 mm tùy đầu đọc.
- Chứng nhận Common Criteria EAL5+ cho cả phần cứng và phần mềm. Common Criteria là khung đánh giá bảo mật quốc tế do phòng thử nghiệm độc lập thực hiện.
- Kiểm tra khoảng cách (Proximity Check) chống tấn công chuyển tiếp (relay), tức kẻ gian dùng hai thiết bị để "kéo dài" khoảng cách giữa thẻ và đầu đọc.
- Mã xác thực giao dịch (Transaction MAC) riêng cho từng ứng dụng.
- Bộ nhớ 2, 4, 8 hoặc 16 KB, mỗi ứng dụng tối đa 32 tệp. Một thẻ có thể dùng chung cho cửa phòng, thang máy, căng tin.
Salto, một hãng khóa khách sạn và văn phòng lớn, đã khuyến nghị khách hàng chuyển từ MIFARE Classic sang MIFARE DESFire, phù hợp với khuyến cáo của NXP. Trong thời gian chuyển đổi, Salto khuyên cập nhật firmware khóa để hạn chế các kiểu tấn công mới.
Chìa khóa trên điện thoại và chuẩn Aliro
Ngày càng nhiều khách sạn cho khách mở phòng bằng điện thoại. Để các hãng khóa và điện thoại nói chung một "ngôn ngữ", Connectivity Standards Alliance (CSA) phát triển chuẩn Aliro. Theo Samsung Research, Aliro 1.0 phát hành ngày 26/02/2026 và có các đặc điểm:
- NFC (bắt buộc): chạm điện thoại để mở. Chế độ dự trữ pin cho phép mở cửa cả khi điện thoại đã hết pin.
- Bluetooth LE: phát hiện thiết bị và xác thực ban đầu khi người dùng tiến lại gần.
- UWB (băng siêu rộng): đo vị trí chính xác đến cỡ centimet, chỉ mở khi người dùng thực sự đứng trước cửa.
- Dùng mật mã bất đối xứng để chống sao chép và giả mạo chìa khóa.
Chủ khách sạn, homestay nên chọn gì?
Lời khuyên:
- Không đầu tư mới hệ thống dùng thẻ 125 kHz hoặc MIFARE Classic, kể cả khi giá rẻ hơn.
- Yêu cầu nhà cung cấp ghi rõ loại chip thẻ trong báo giá (ví dụ "MIFARE DESFire EV3") và khóa có hỗ trợ cập nhật firmware hay không.
- Kiểm tra thẻ đang dùng bằng ứng dụng NFC TagInfo của NXP trên điện thoại có NFC. Đây cũng là cách nhóm Unsaflok gợi ý để nhận biết khách sạn đã nâng cấp hay chưa.
- Mua thẻ từ nhà phân phối chính hãng. Tránh thẻ trôi nổi ghi "tương thích".
- Thiết lập để thẻ hết hạn tự động khi khách trả phòng. Thu hồi thẻ ở hộp trả phòng và hủy đúng cách.
- Định kỳ xem nhật ký ra vào của khóa. Khi phát hiện bất thường, phát hành lại thẻ cho cả khu vực.
- Với phòng có tài sản giá trị, khuyến khích khách dùng thêm chốt xích hoặc chốt cơ bên trong.
Xem các dòng khóa thẻ cho khách sạn tại danh mục khóa khách sạn. Khi được tư vấn, hãy hỏi rõ loại thẻ đi kèm.
Nguồn tham khảo
- Garcia F. D. và cộng sự, Dismantling MIFARE Classic, ESORICS 2008, LNCS 5283 — Radboud University Nijmegen — https://sos.cs.ru.nl/applications/rfid/2008-esorics.pdf
- Security Flaw in Mifare Classic (thông cáo báo chí, 2008) — Radboud University Nijmegen — https://sos.cs.ru.nl/applications/rfid/main.html
- Teuwen P., MIFARE Classic: exposing the static encrypted nonce variant, IACR ePrint 2024/1275 — Quarkslab — https://eprint.iacr.org/2024/1275
- MIFARE DESFire EV3 (MF3DHx3) product page & short data sheet — NXP Semiconductors — https://www.nxp.com/products/MF3DHx3
- Security Statement on Crypto1 Implementations; MIFARE Classic – Information for System Integrators — NXP/MIFARE — https://www.mifare.net/
- EM4100 Read Only Contactless Identification Device, datasheet — EM Microelectronic-Marin — https://www.emmicroelectronic.com/
- RFID Credentials Security Advisory — Salto Systems — https://saltosystems.com/sites/default/files/2024-11/RFID%20Credentials%20Security%20Advisory-BG.pdf
- Unsaflok: vulnerabilities in dormakaba Saflok hotel locks — Unsaflok research team — https://unsaflok.com/
- CSA Aliro 1.0: Standardized Access Control between Mobile Device and Door Lock — Samsung Research — https://research.samsung.com/blog/CSA-Aliro-1-0-Standardized-Access-Control-between-Mobile-Device-and-Door-Lock